近日,国家计算机病毒应急处理中心发布预警通报,经分析发现,专门针对我国用户的“银狐”木马病毒出现最新变种,该病毒通过伪装成“裁员补偿”“违纪通报信息”“**季度违纪人员名单”等文件实施钓鱼攻击,并将图标伪装成文件夹、快捷方式、回收站等,并添加“pdf”后缀迷惑用户。一旦点击,电脑将会被静默植入远程控制程序,不法者可以远程控制用户电脑,进而窃取敏感信息。
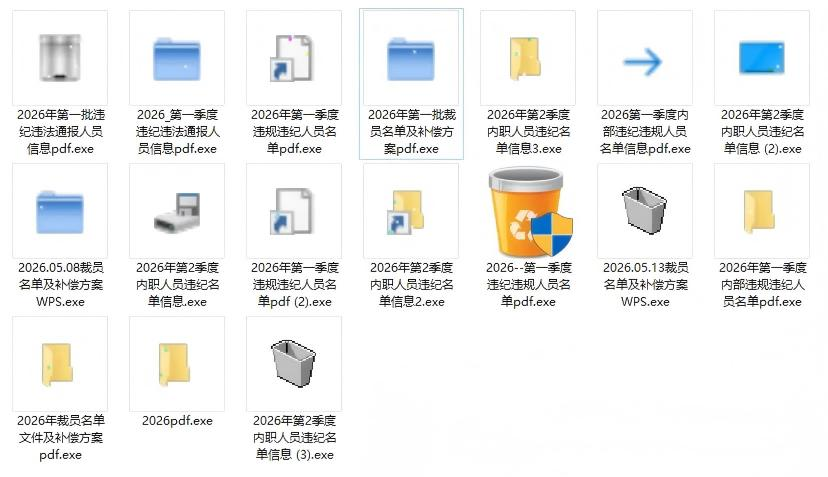
相关病毒样本
防范措施
1.在使用即时通信工具(如:微信、QQ、钉钉、飞书等)或电子邮件处理工作事务期间,警惕新增临时工作群组和电子邮件中传播的“违纪人员名单”“裁员补偿”等相关主题文件,拒绝点击陌生人发送的文件。
2.用户可将可疑的文档文件、可执行文件、压缩包文件或解压后的可疑文件先行上传至国家计算机病毒协同分析平台(https://virus.cverc.org.cn)进行安全检测,并保持防病毒软件实时监控功能开启,将计算机操作系统和防病毒软件更新到最新版本。
3.一旦发现本人即时通信工具或电子邮件发生被盗用现象,应立即停止使用可能感染病毒的计算机设备,将其断开网络连接,在备份重要数据的前提下,对相关计算机设备进行杀毒和安全检查,更换常用口令且应具有较高强度。
如需要技术支持,请电话联系:52576019,王老师。
网络中心
2026年5月25日